На сайт зашёл ИИ-агент покупателя. Какие действия ему разрешить
Как распознать запрос персонального ИИ-агента и проверить доступ к каталогу, корзине и оформлению заказа в интернет-магазине.
Что видит магазин, когда покупатель действует через агента
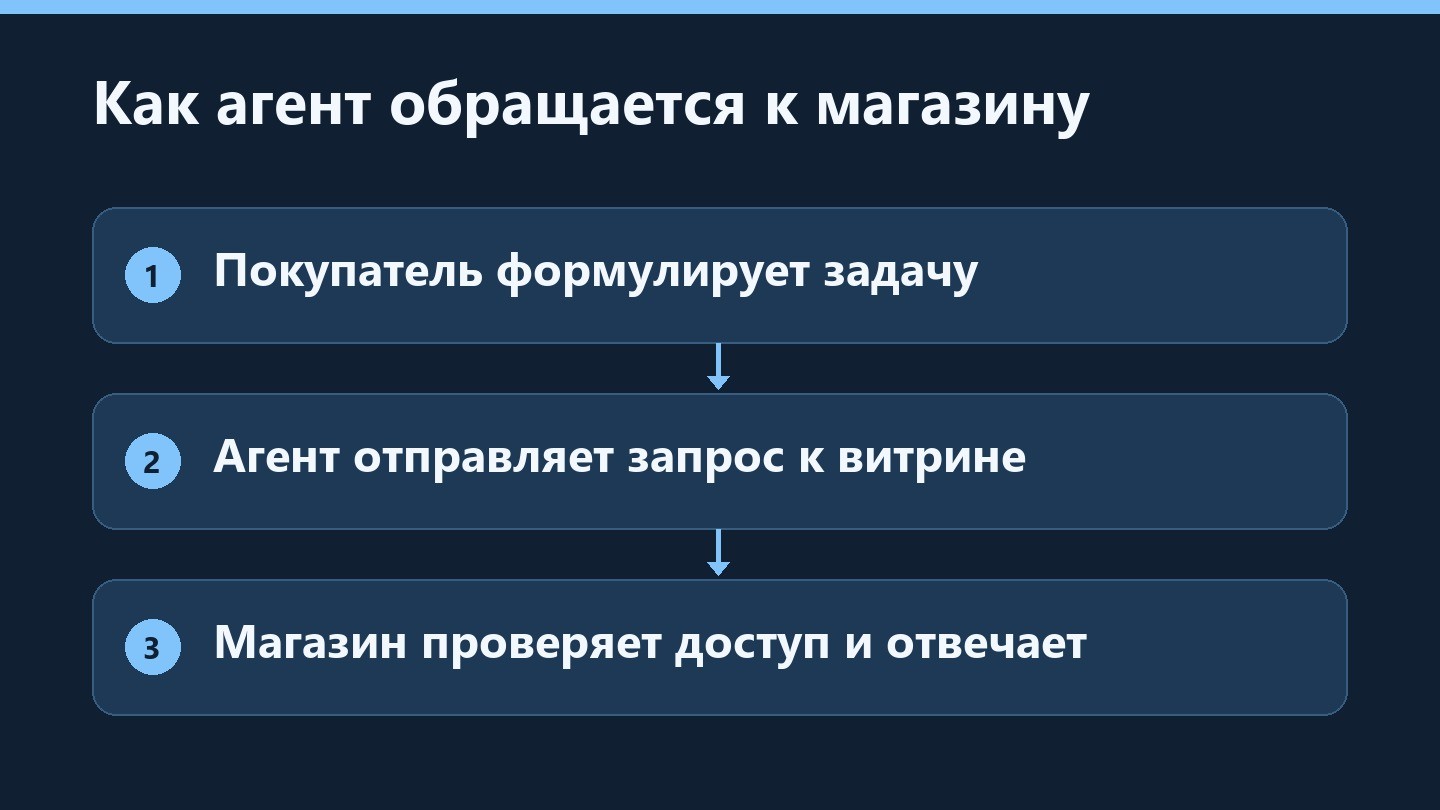
Покупатель поручает помощнику сравнить товары. Помощник открывает карточки, проверяет условия доставки и может перейти к корзине. Для магазина это несколько автоматизированных запросов. Первое решение владельца — определить, какие операции доступны всем посетителям и какие требуют подтверждения пользователя.
В материале от 4 ноября 2026 года Cloudflare описывает аналитику персональных агентов и правила управления их доступом. Этот подход подходит для пилота интернет-магазина: сначала собираем сведения о трафике, затем вводим отдельные условия для каталога, корзины и оформления заказа.
Что проверять в подписанном запросе
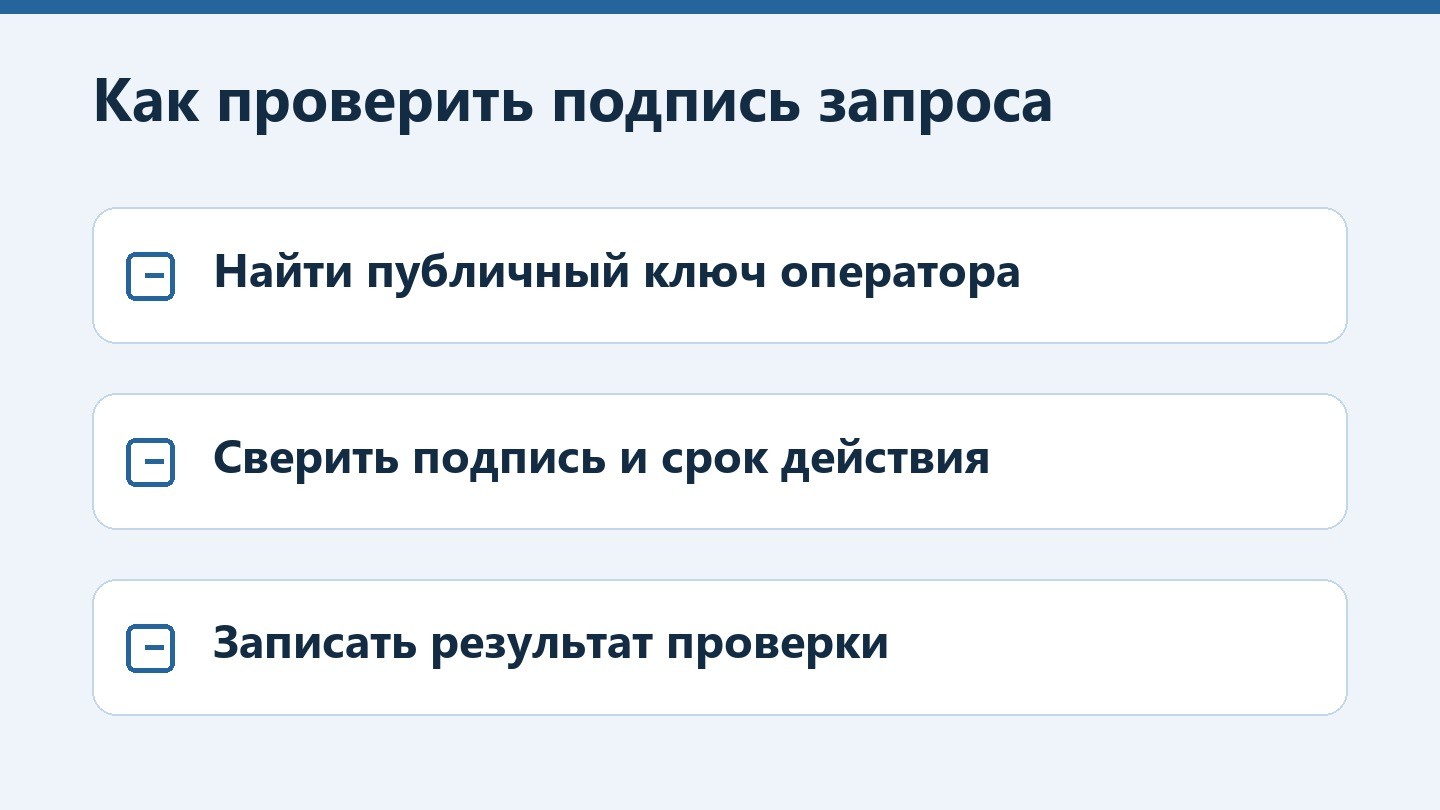
Механизм HTTP Message Signatures позволяет проверить, подписан ли запрос ключом известного оператора. При проверке используем проверенный источник публичного ключа и правила протокола: какие компоненты запроса подписаны, до какого момента действительна подпись и как проверяется целевой хост. Имя клиента в заголовке удобно для журнала. Для подтверждения происхождения запроса проверяем подпись.
Подпись подтверждает происхождение запроса в пределах выбранного механизма. Разрешение пользователя на работу с его корзиной или заказом проверяем отдельно по сессии и правилам приложения. Сначала включите журналирование на тестовом контуре. Сравните запросы обычного браузера, известного агента, запрос с истёкшей подписью и попытку выдать себя за известного агента.
Какие действия разрешить
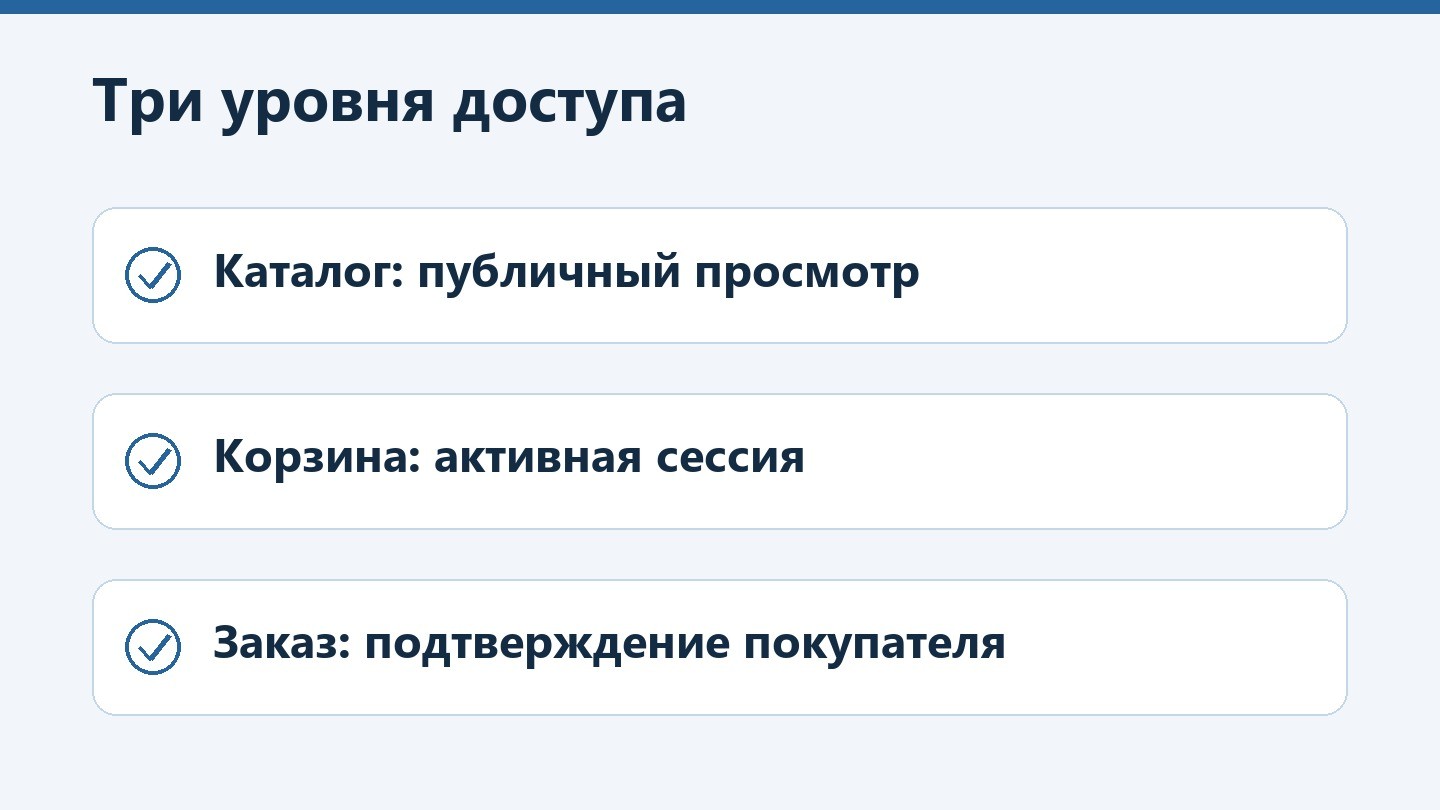
- Каталог. Публичные карточки и условия доставки можно оставить доступными в пределах обычных лимитов. Для проверенных агентов задайте отдельное наблюдение, если оно помогает понять источник трафика.
- Корзина. Изменение количества и добавление товара привязывайте к действующей сессии. Приложение проверяет цену и остаток в момент действия.
- Заказ. Перед оформлением покажите итоговую сумму, товар и доставку. Требуйте подтверждение пользователя и зафиксируйте его вместе с идентификатором операции. Повтор запроса проверяйте по этому идентификатору.
Если оператор не распознан, полезно оставить понятный путь к публичным карточкам с обычными ограничениями. Запрос с ошибкой проверки не получает доверенный режим. Для спорных запросов сохраняйте причину решения, путь страницы и результат. Полные данные покупателя для такого журнала обычно избыточны.
Что проверять перед включением правил
На тестовой витрине пройдите три сценария: просмотр товара, изменение корзины и заказ. Повторите их с правильной и просроченной подписью, с отсутствующей сессией и с повтором подтверждения. Измерьте долю ложных блокировок обычных посетителей, успешных разрешённых запросов и число действий, которые прошли без нужного подтверждения. Для операций с заказом последний показатель должен оставаться нулевым на контрольной выборке.
Интерактив ниже показывает пример таких правил. Для отдельного процесса внутри чата см. разбор заявки через ИИ и MCP.
Видео по теме
С 02:50 команда Cloudflare объясняет, зачем подписывать запросы и как сайт проверяет происхождение трафика.
